- BIST10010.760-%3,63
- DOLAR49,86+%0,15
- EURO55,82+%0,52
- GRAM ALTIN6.250,63-%3,14
- FAİZ%36,00-1,00
- BİTCOİN77.562+%0,16
- 1 Kasım 202614°
- BIST10010.760-%3,63
- DOLAR49,86+%0,15
- EURO55,82+%0,52
- GRAM ALTIN6.250,63-%3,14
- FAİZ%36,00-1,00
- BİTCOİN77.562+%0,16
- 1 Kasım 202614°
Bilim insanları, otomobillerde frenlere erişim sağlayabilecek yüzlerce açık buldu
Göteborg Üniversitesi araştırmacıları, internete bağlı otomobillerin yazılımlarında bilinen 413 güvenlik açığı tespit etti. Araştırmacılar, saldırganların teorik olarak bu açıklar üzerinden fren ve direksiyon sistemlerine ulaşabileceğini belirtti.
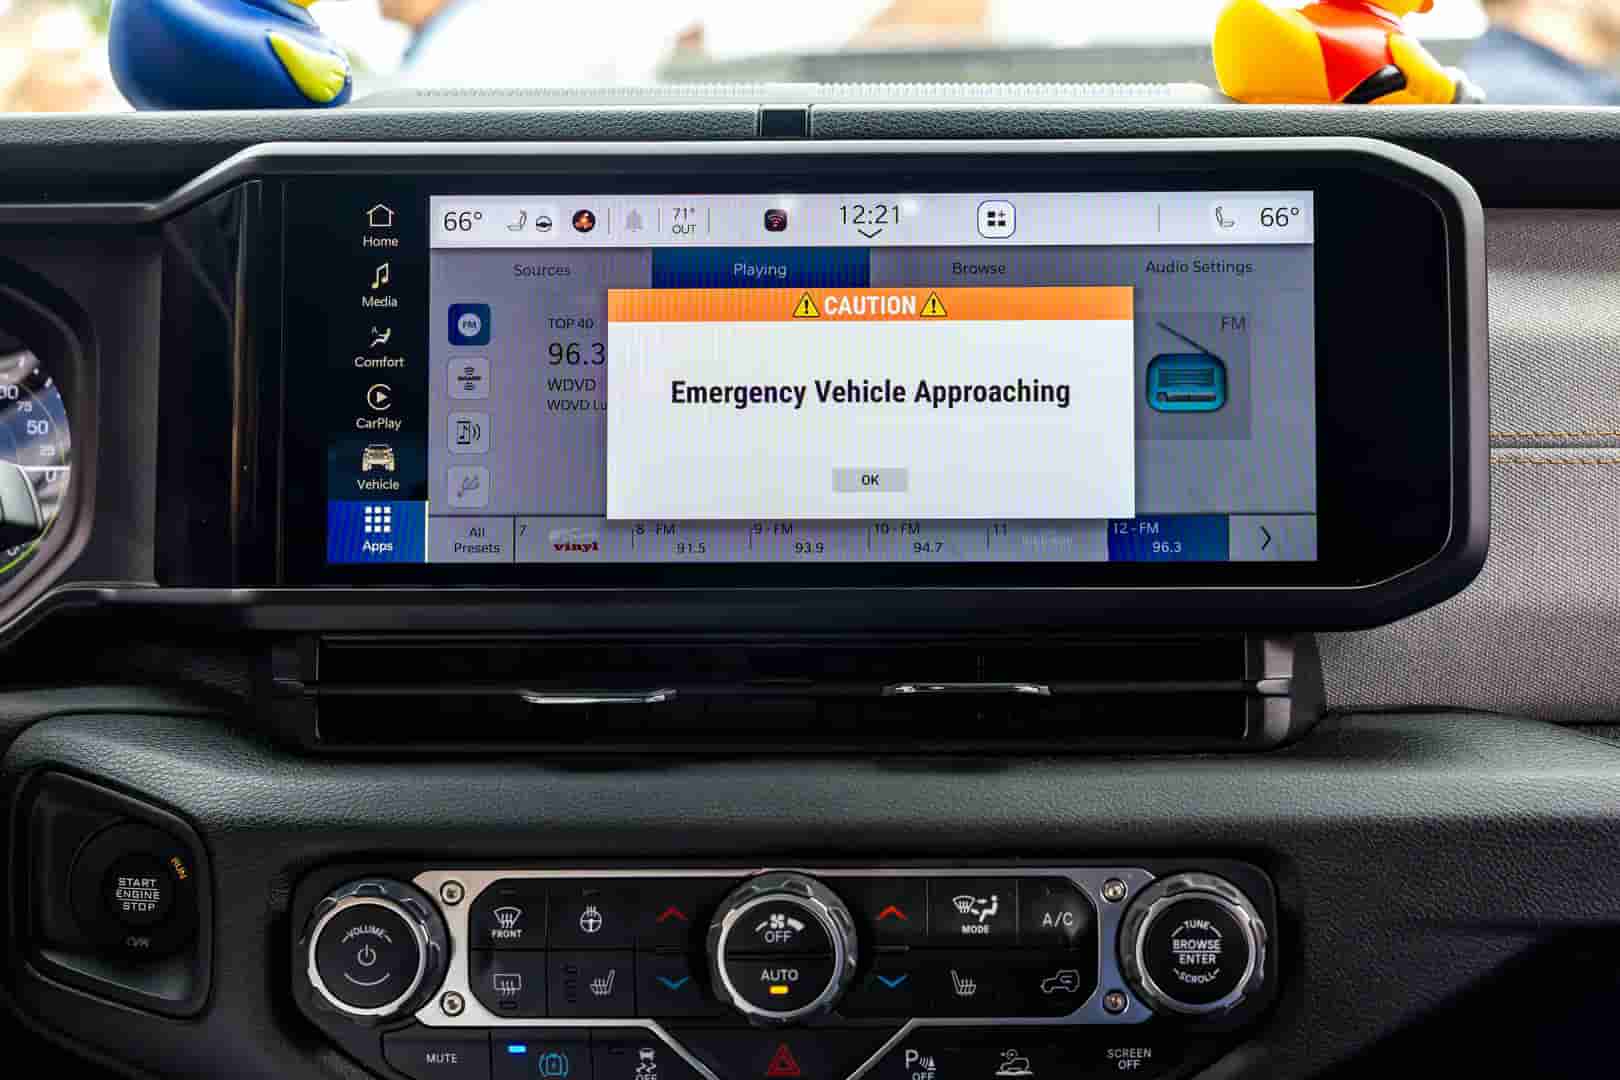
İsveç'teki Göteborg Üniversitesi'nden araştırmacılar, ABD Ulusal Güvenlik Açıkları Veritabanı'nı analiz ederek internete bağlı otomobilleri etkileyen bilinen 413 güvenlik açığı tespit etti. Veriler, Ocak 2022 ile Eylül 2023 arasındaki dönemi kapsıyor.
Araştırmacılar, bu güvenlik açıklarını kullanan saldırganların fren ve direksiyon gibi otomobilin kontrol işlevlerini tehlikeye atabileceğini belirtti. Bulgular, Software Quality Journal dergisinde yayımlandı.
Çalışmanın başyazarı Dr. Srijita Basu, “Modern otomobiller, birbiriyle bağlantılı birçok bilgisayar sistemi barındırıyor. Bazıları eğlence ve iletişimden, diğerleri ise frenleme, direksiyon ve hızlanma gibi kritik işlevlerden sorumlu” dedi. Basu, bir saldırganın sistemlerden birine sızması ve zayıf güvenlik sınırları nedeniyle diğerine geçebilmesi durumunda sonuçların ciddi olabileceğini ifade etti.
Araştırmacılar, 413 güvenlik açığının hiçbirini kullanarak frenlerin kontrolünü ele geçirdiklerini göstermedi. Basu, bir güvenlik açığının tespit edilmesinin, bu açığın uzaktan kullanılabileceği anlamına gelmediğini vurguladı. Güvenlik açıklarının en büyük bölümü, yüzde 36,2'si, otomobillerin bağlandığı web hizmetleri, bulut platformları ve mobil uygulamalar gibi harici uygulamalarda tespit edildi.
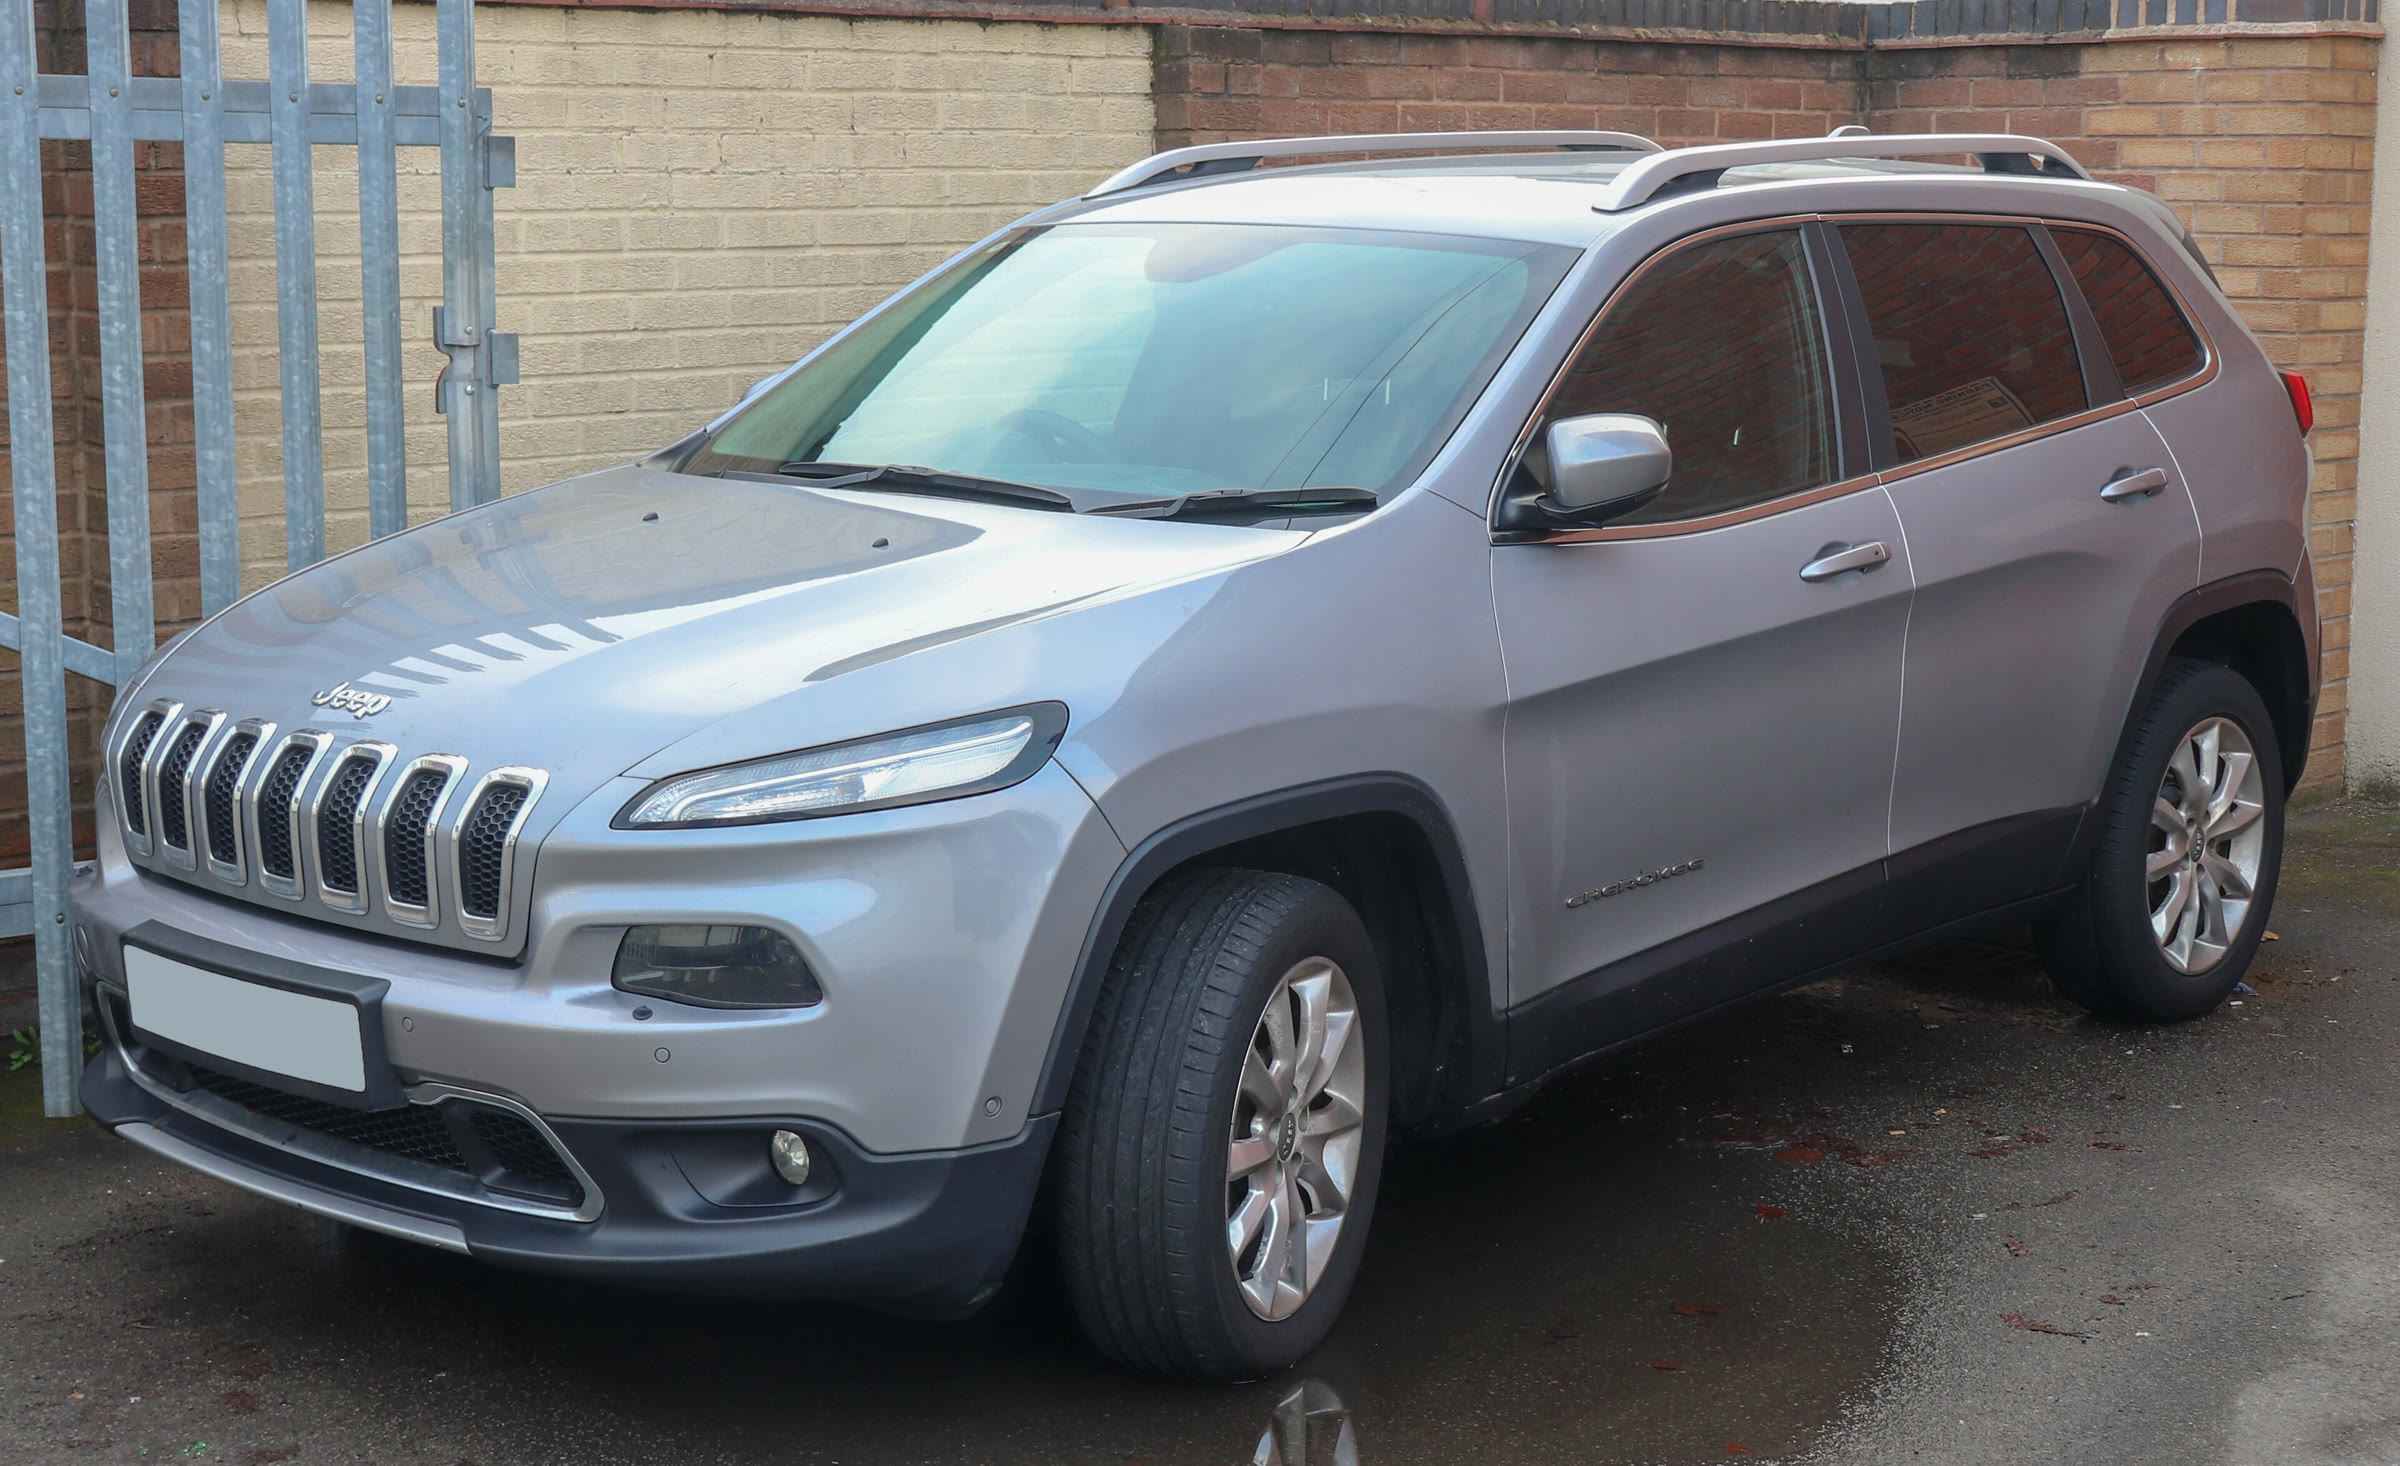
2015 yılında araştırmacılar, Jeep Cherokee'nin multimedya sistemi üzerinden otomobilin direksiyon ve frenlerinin kontrolünü ele geçirdi. Bunun ardından üretici 1,4 milyon aracı geri çağırdı.
RuskiGazeta'ten Haberdar Olun
Özel haberler, gelişmeler ve duyurular hakkında bilgi almak için abone olun. Sizi bilgilendireceğiz.
Kaydolarak Gizlilik Politikamızı kabul etmiş olursunuz