- BIST10010 760-3,63 %
- ДОЛЛАР49,86+0,15 %
- ЕВРО55,82+0,52 %
- ЗОЛОТО3 898,90-3,29 %
- ПРОЦЕНТ36,00 %-1,00
- БИТКОИН77 562+0,16 %
- 1 ноября 2026 г.14°
- BIST10010 760-3,63 %
- ДОЛЛАР49,86+0,15 %
- ЕВРО55,82+0,52 %
- ЗОЛОТО3 898,90-3,29 %
- ПРОЦЕНТ36,00 %-1,00
- БИТКОИН77 562+0,16 %
- 1 ноября 2026 г.14°
Учёные нашли сотни уязвимостей в автомобилях, которые могут дать хакерам доступ к тормозам
Исследователи Гётеборгского университета выявили 413 известных уязвимостей в программном обеспечении подключенных к интернету автомобилей. По их словам, злоумышленники теоретически могут через них добраться до тормозов и рулевого управления.
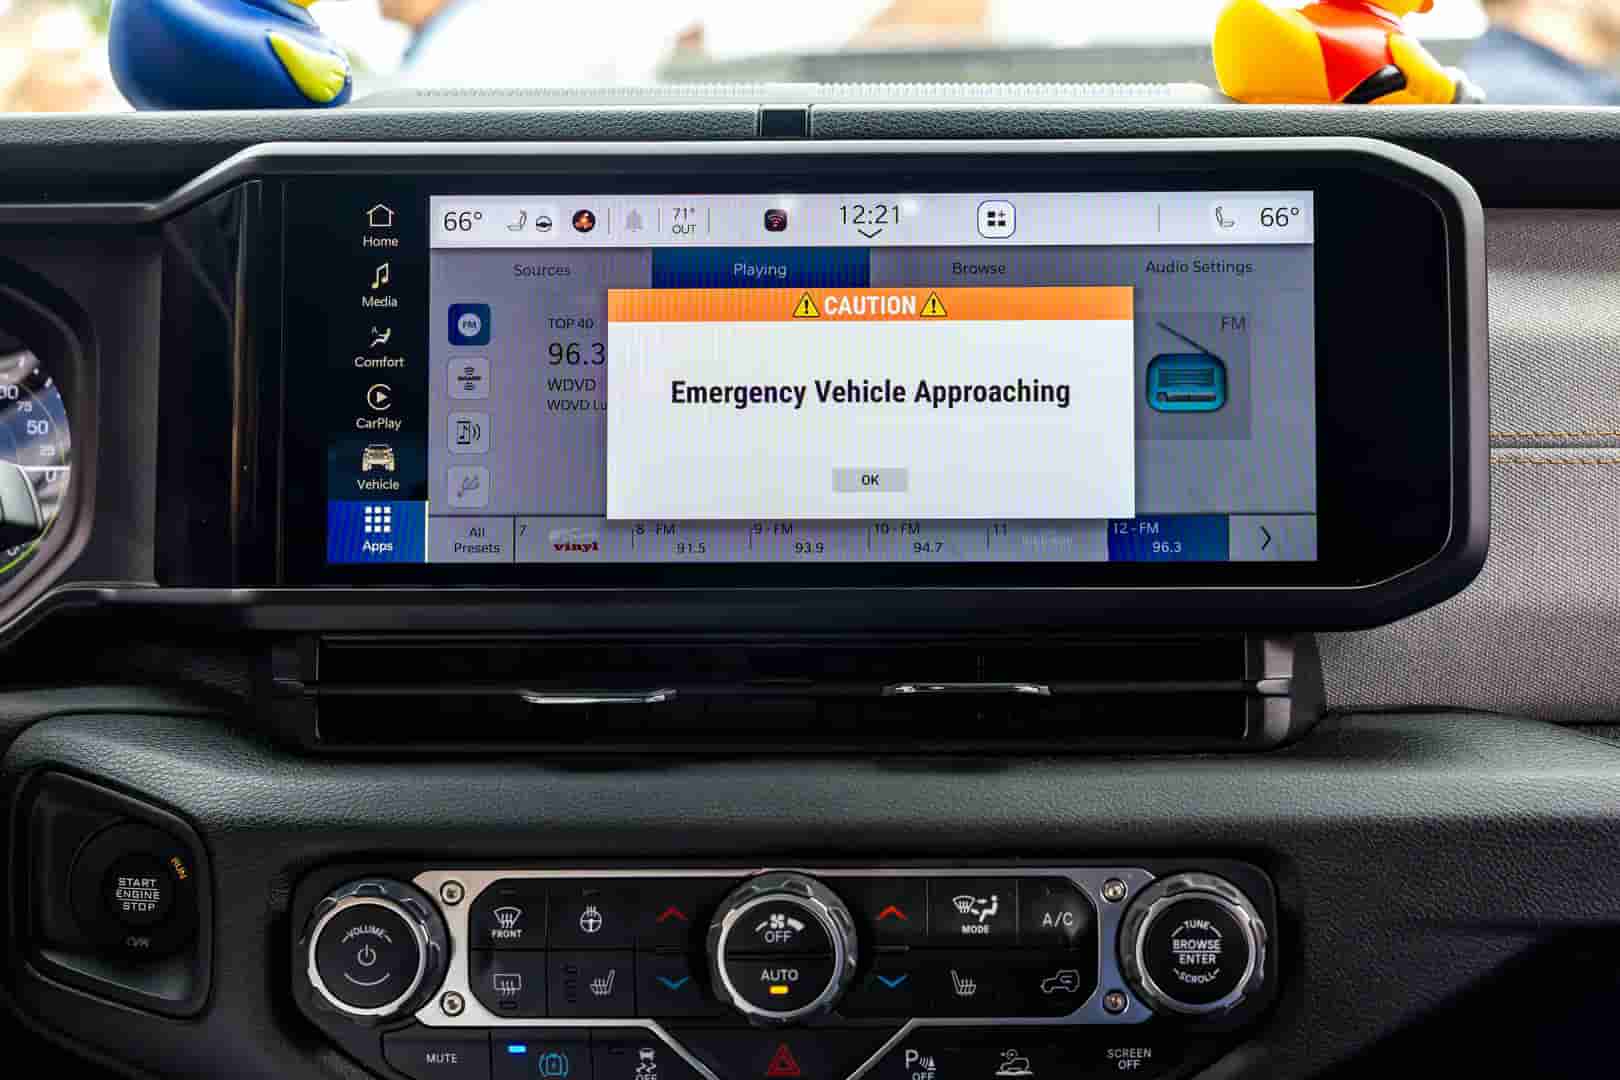
Исследователи из Гётеборгского университета в Швеции проанализировали Национальную базу данных уязвимостей США и обнаружили 413 известных уязвимостей, затрагивающих подключенные к интернету автомобили. Речь идет о данных с января 2022 года по сентябрь 2023 года.
По словам авторов, злоумышленники, использующие такие уязвимости, могут поставить под угрозу функции управления автомобилем, например тормоза или рулевое управление. Результаты опубликованы в журнале Software Quality Journal.
«Современные автомобили содержат несколько взаимосвязанных компьютерных систем. Одни отвечают за развлечения и связь, другие — за критически важные функции, такие как торможение, руление и ускорение», — пояснила ведущий автор исследования доктор Сриджита Басу. Если злоумышленник проникнет в одну систему и сможет перейти в другую из-за слабых границ безопасности, последствия могут быть серьезными, добавила она.
Сами исследователи не демонстрировали перехват управления тормозами ни через одну из 413 уязвимостей. Басу подчеркнула, что обнаружение уязвимости еще не означает возможности ее удаленного использования. Больше всего слабых мест — 36,2% — нашли во внешних приложениях: веб-сервисах, облачных платформах и мобильных приложениях, к которым подключены машины.
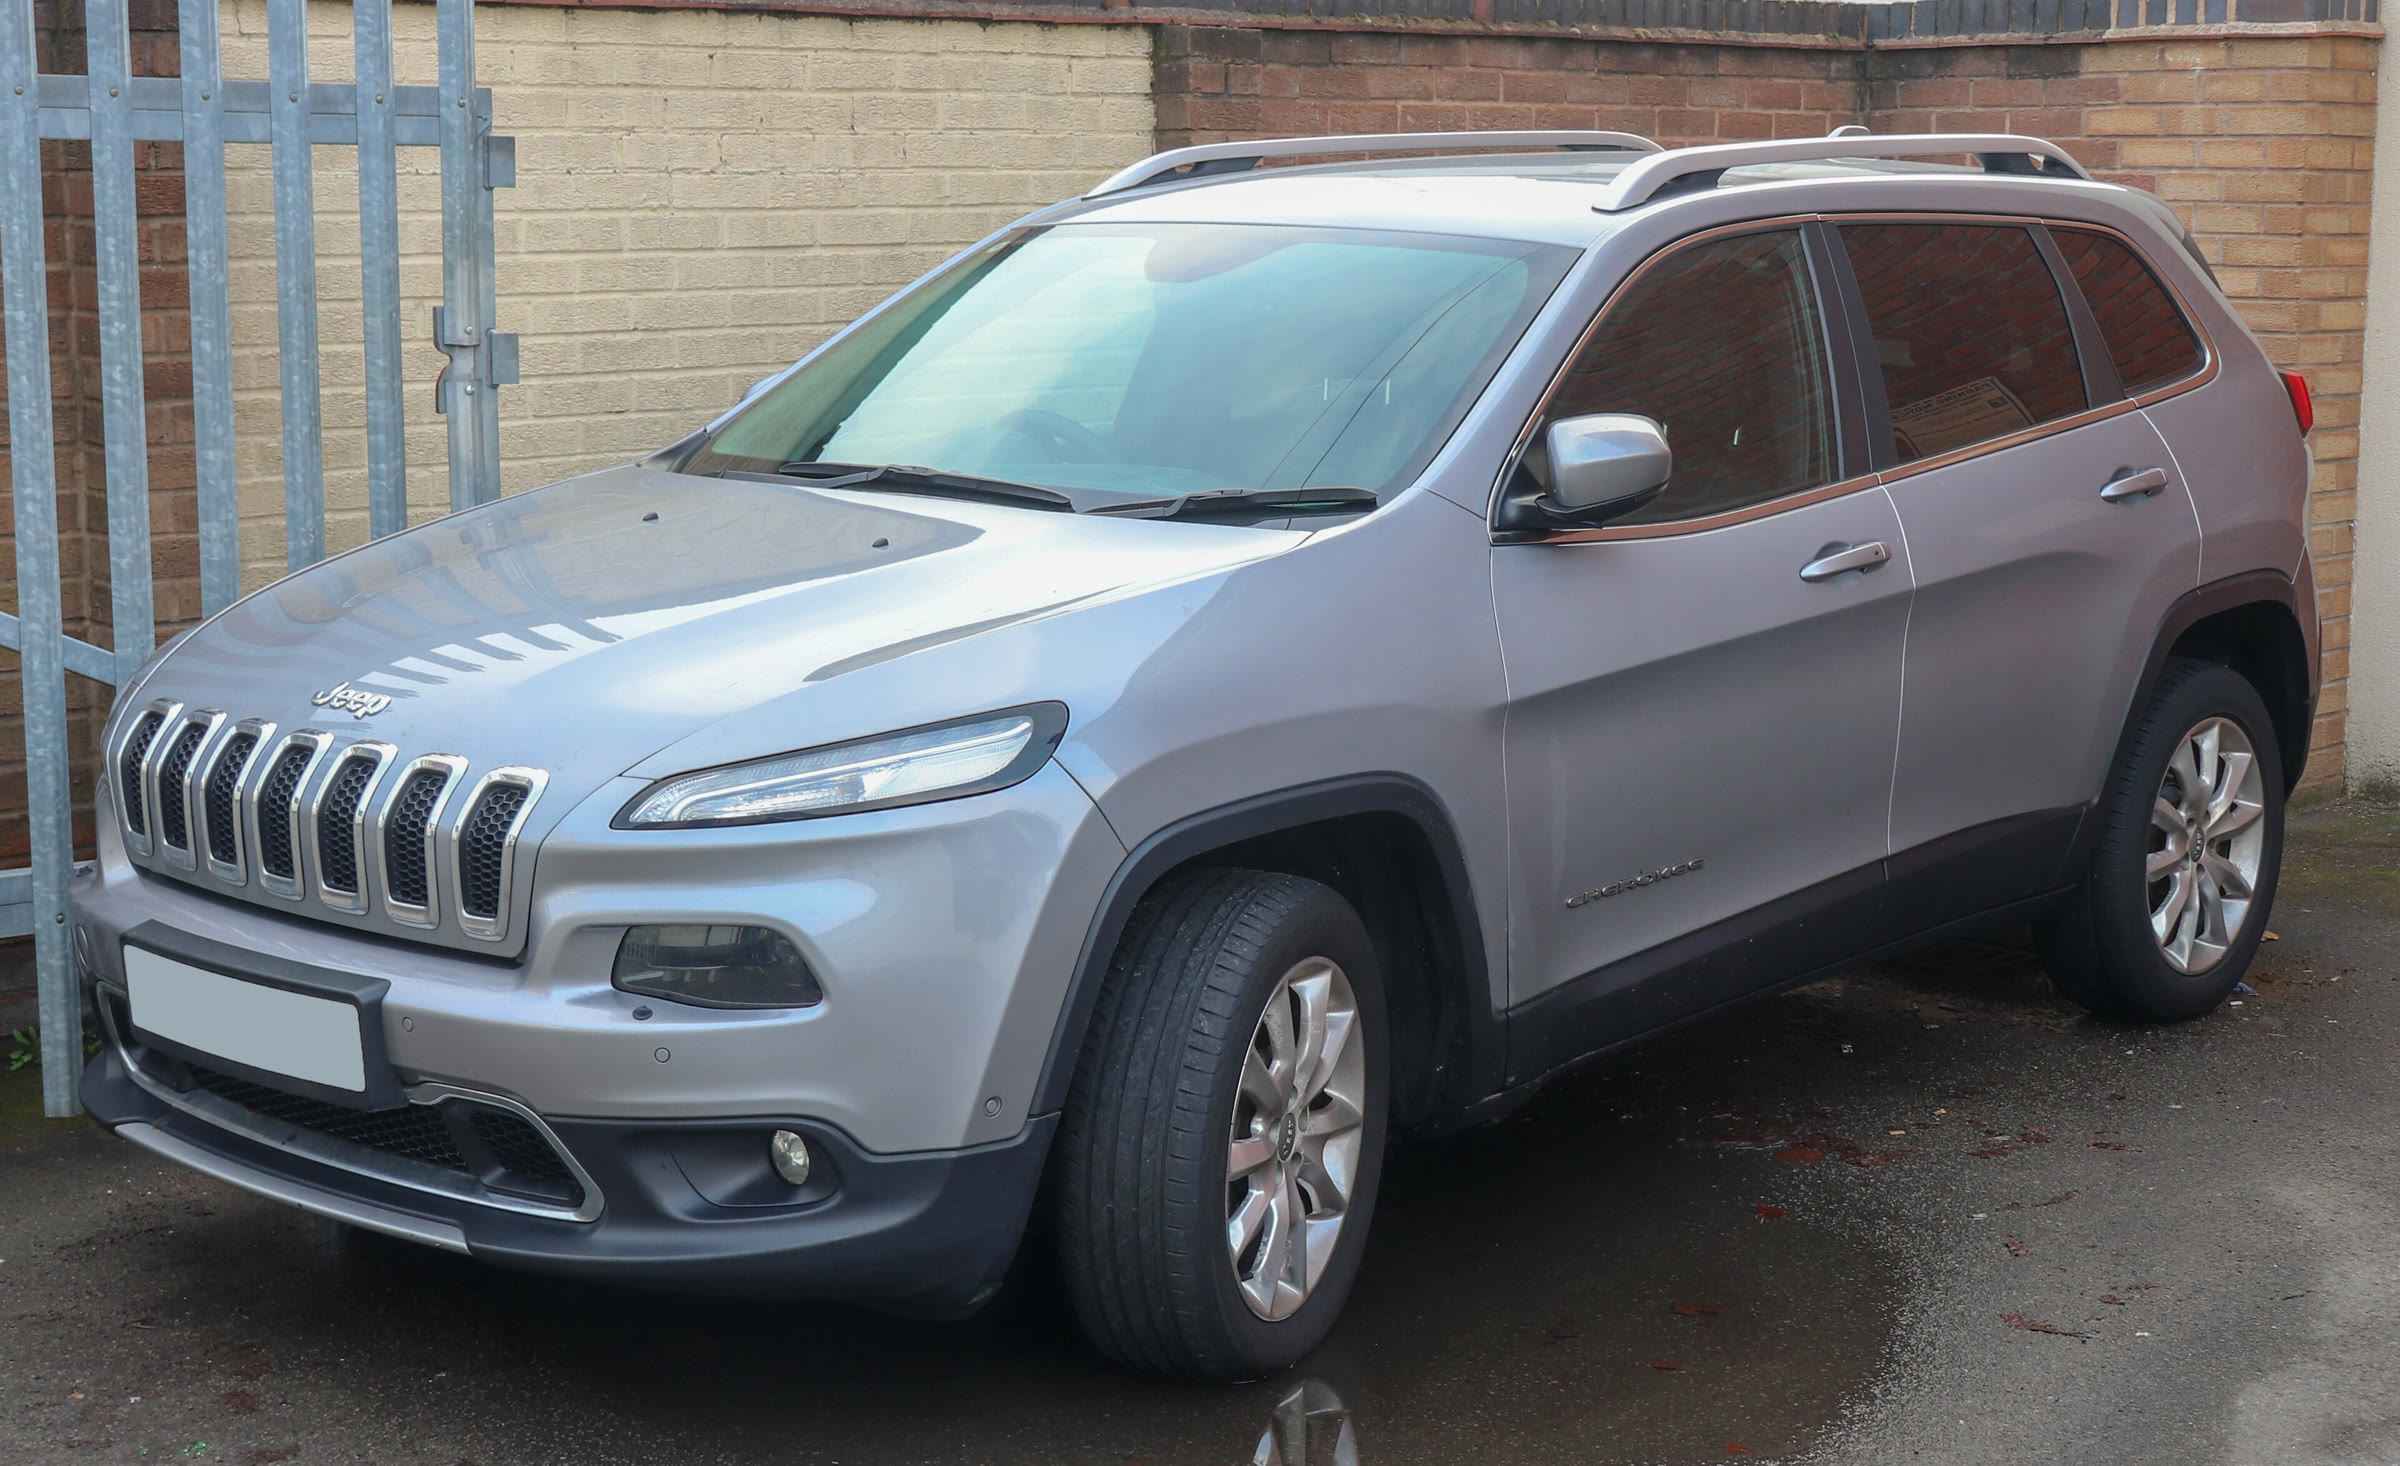
В 2015 году исследователи через мультимедийную систему Jeep Cherokee получили контроль над рулем и тормозами автомобиля, после чего производитель отозвал 1,4 млн машин.
Зарегистрируйтесь в RuskiGazeta
Подпишитесь, чтобы получать информацию о специальных новостях, событиях и объявлениях. Мы будем держать вас в курсе.
Регистрируясь, вы соглашаетесь с нашей Политикой конфиденциальности
 Недвижимость
 Транспорт
 Запасные части, аксессуары, оборудование и тюнинг
 Секонд-хенд и новые покупки
 Строительное оборудование и промышленность
 Поставщики частных уроков
 Объявления о вакансияхИщущие работу
 Царство животных
 Искатели помощников
 Долевое владение
 АвтомобильАвтомобильное оборудование
 Мать и ребенокСтроительная техникаСредняя школа и университет