- BIST10010,760-3.63%
- الدولار49.86+0.15%
- اليورو55.82+0.52%
- الذهب3,898.90-3.29%
- الفائدة36.00%-1.00
- البيتكوين77,562+0.16%
- 1 نوفمبر 202614°
- BIST10010,760-3.63%
- الدولار49.86+0.15%
- اليورو55.82+0.52%
- الذهب3,898.90-3.29%
- الفائدة36.00%-1.00
- البيتكوين77,562+0.16%
- 1 نوفمبر 202614°
علماء يكتشفون مئات الثغرات في السيارات قد تتيح اختراق المكابح
كشف باحثون من جامعة غوتنبرغ عن 413 ثغرة معروفة في برمجيات السيارات المتصلة بالإنترنت. وقالوا إن المهاجمين قد يتمكنون نظريًا من الوصول عبرها إلى المكابح ونظام التوجيه.
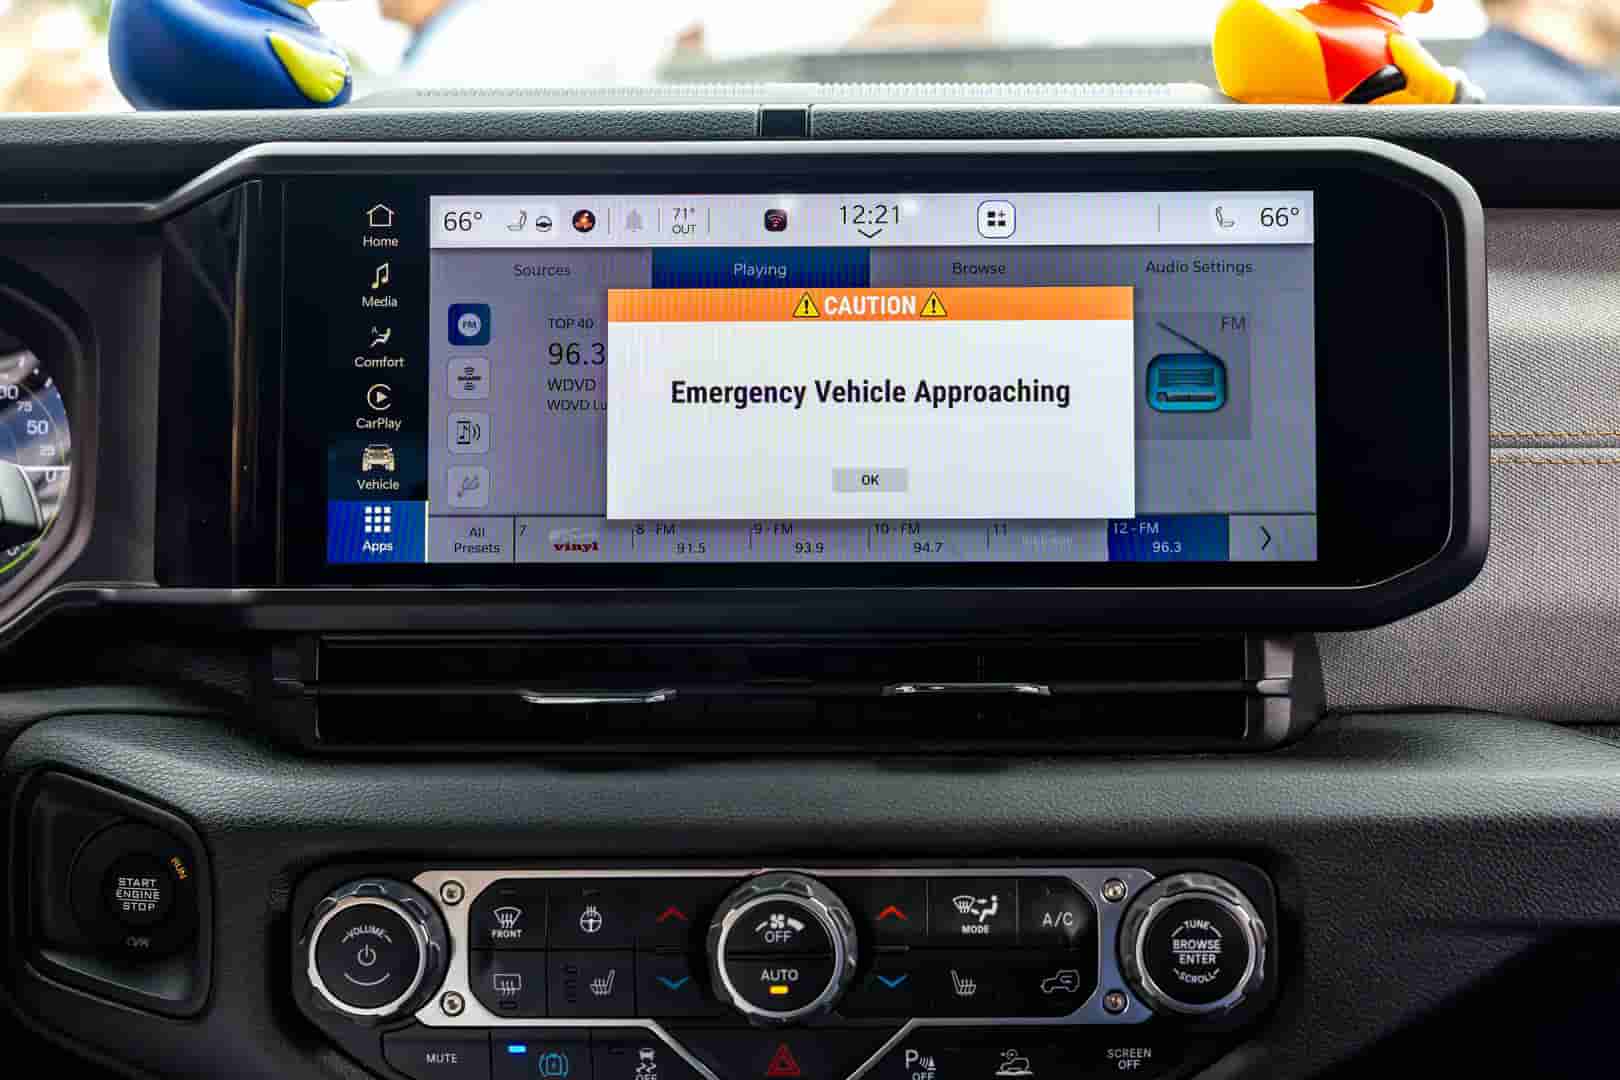
حلّل باحثون من جامعة غوتنبرغ في السويد قاعدة البيانات الوطنية الأمريكية للثغرات، واكتشفوا 413 ثغرة معروفة تؤثر في السيارات المتصلة بالإنترنت. وتغطي البيانات الفترة الممتدة من يناير 2022 إلى سبتمبر 2023.
وقال الباحثون إن المهاجمين الذين يستغلون هذه الثغرات قد يعرّضون وظائف التحكم في السيارة للخطر، مثل المكابح أو نظام التوجيه. ونُشرت النتائج في مجلة Software Quality Journal.
وأوضحت الباحثة الرئيسية في الدراسة، الدكتورة سريجيتا باسو: «تحتوي السيارات الحديثة على عدة أنظمة حاسوبية مترابطة. ويتولى بعضها مهام الترفيه والاتصال، بينما يتولى بعضها الآخر وظائف حيوية مثل الكبح والتوجيه والتسارع». وأضافت أن تسلل مهاجم إلى أحد الأنظمة وتمكّنه من الانتقال إلى نظام آخر بسبب ضعف الحدود الأمنية قد يؤدي إلى عواقب خطيرة.
ولم يثبت الباحثون إمكانية الاستيلاء على التحكم بالمكابح عبر أي من الثغرات الـ413. وشددت باسو على أن اكتشاف الثغرة لا يعني بالضرورة إمكانية استغلالها عن بُعد. وعُثر على أكبر نسبة من نقاط الضعف، وقدرها 36.2%، في التطبيقات الخارجية، ومنها خدمات الويب والمنصات السحابية وتطبيقات الهواتف المحمولة المتصلة بالسيارات.
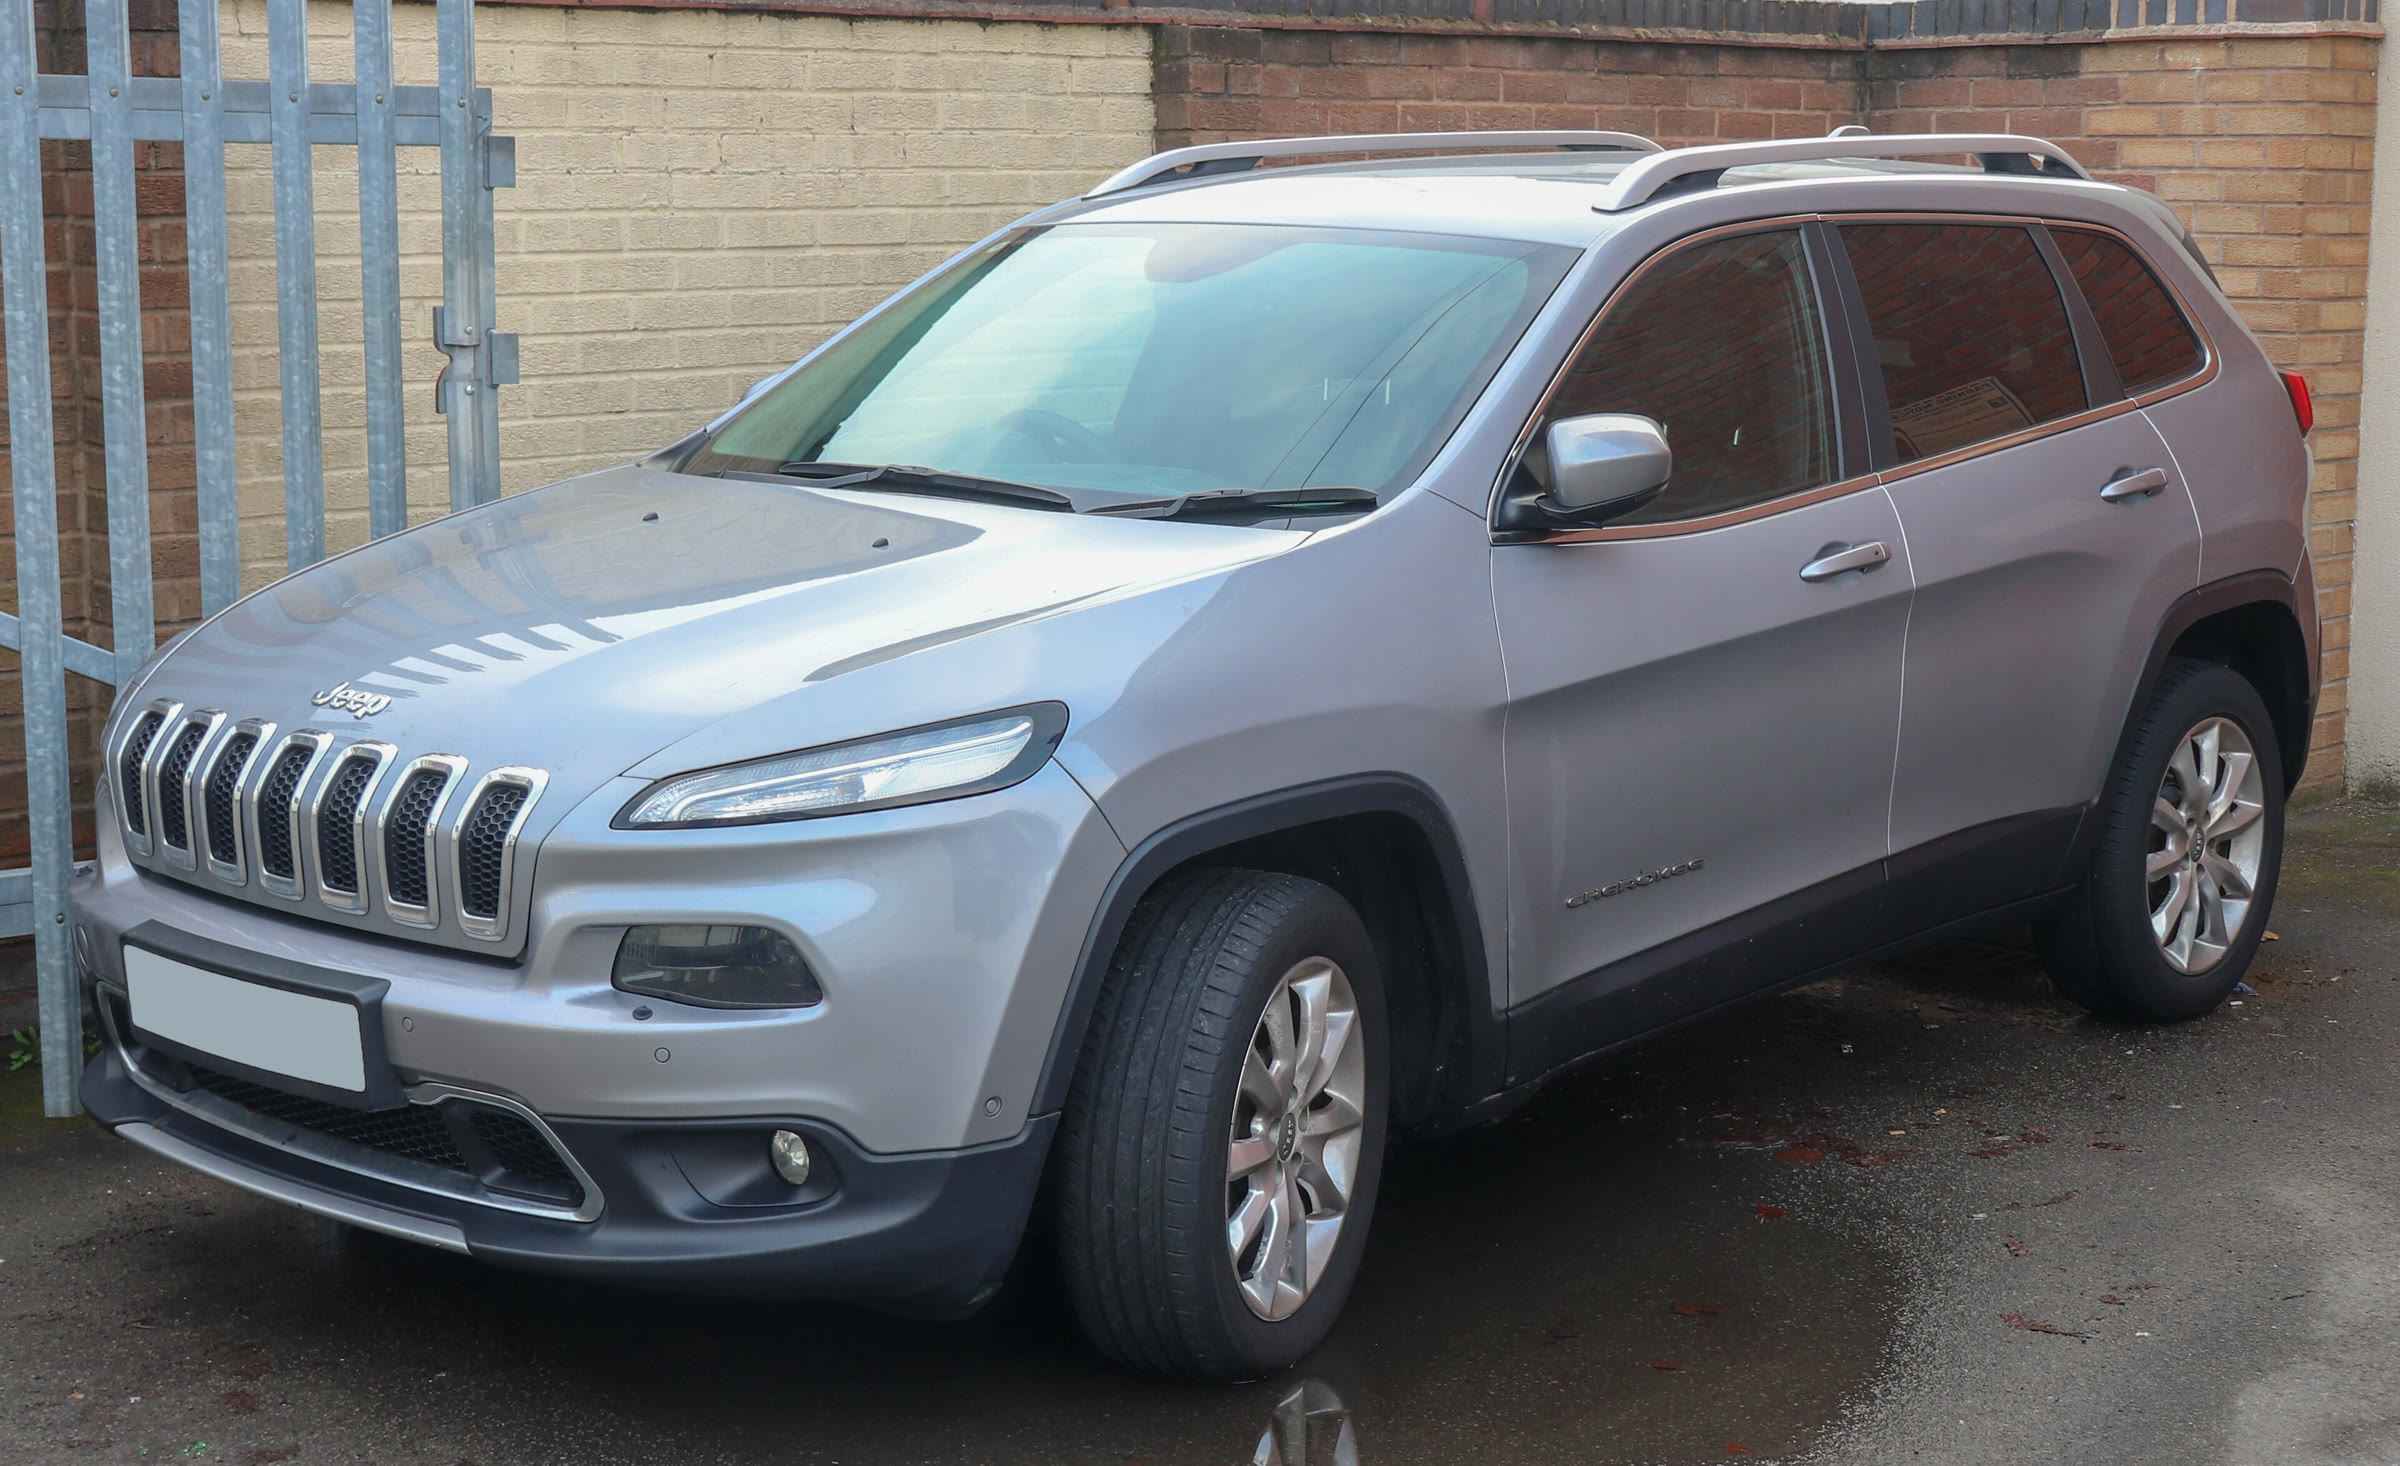
وفي عام 2015، تمكّن باحثون عبر نظام الوسائط المتعددة في سيارة Jeep Cherokee من التحكم في مقود السيارة ومكابحها، ما دفع الشركة المصنعة إلى استدعاء 1.4 مليون سيارة.
اشترك في RuskiGazeta
اشترك ليتم إعلامك بالأخبار والتطورات والإعلانات الخاصة. سنبقيك على اطلاع.
بالتسجيل، فإنك توافق على سياسة الخصوصية الخاصة بنا