- BIST10011 483+1,32 %
- ДОЛЛАР50,07+0,05 %
- ЕВРО55,96-0,52 %
- ЗОЛОТО4 120,00+1,11 %
- ПРОЦЕНТ36,00 %-1,00
- БИТКОИН74 273-0,60 %
- 9 ноября 2026 г.6°
- BIST10011 483+1,32 %
- ДОЛЛАР50,07+0,05 %
- ЕВРО55,96-0,52 %
- ЗОЛОТО4 120,00+1,11 %
- ПРОЦЕНТ36,00 %-1,00
- БИТКОИН74 273-0,60 %
- 9 ноября 2026 г.6°
Хакеры взломали приложения МЧС и «Воздушной тревоги»: ложные сообщения о ядерном ударе
В ночь на 2 ноября неизвестные взломали мобильное приложение МЧС России и украинское приложение «Воздушная тревога» и разослали пользователям ложные предупреждения о ядерной, радиационной и химической угрозе. В МЧС заявили, что основная система оповещения не пострадала.
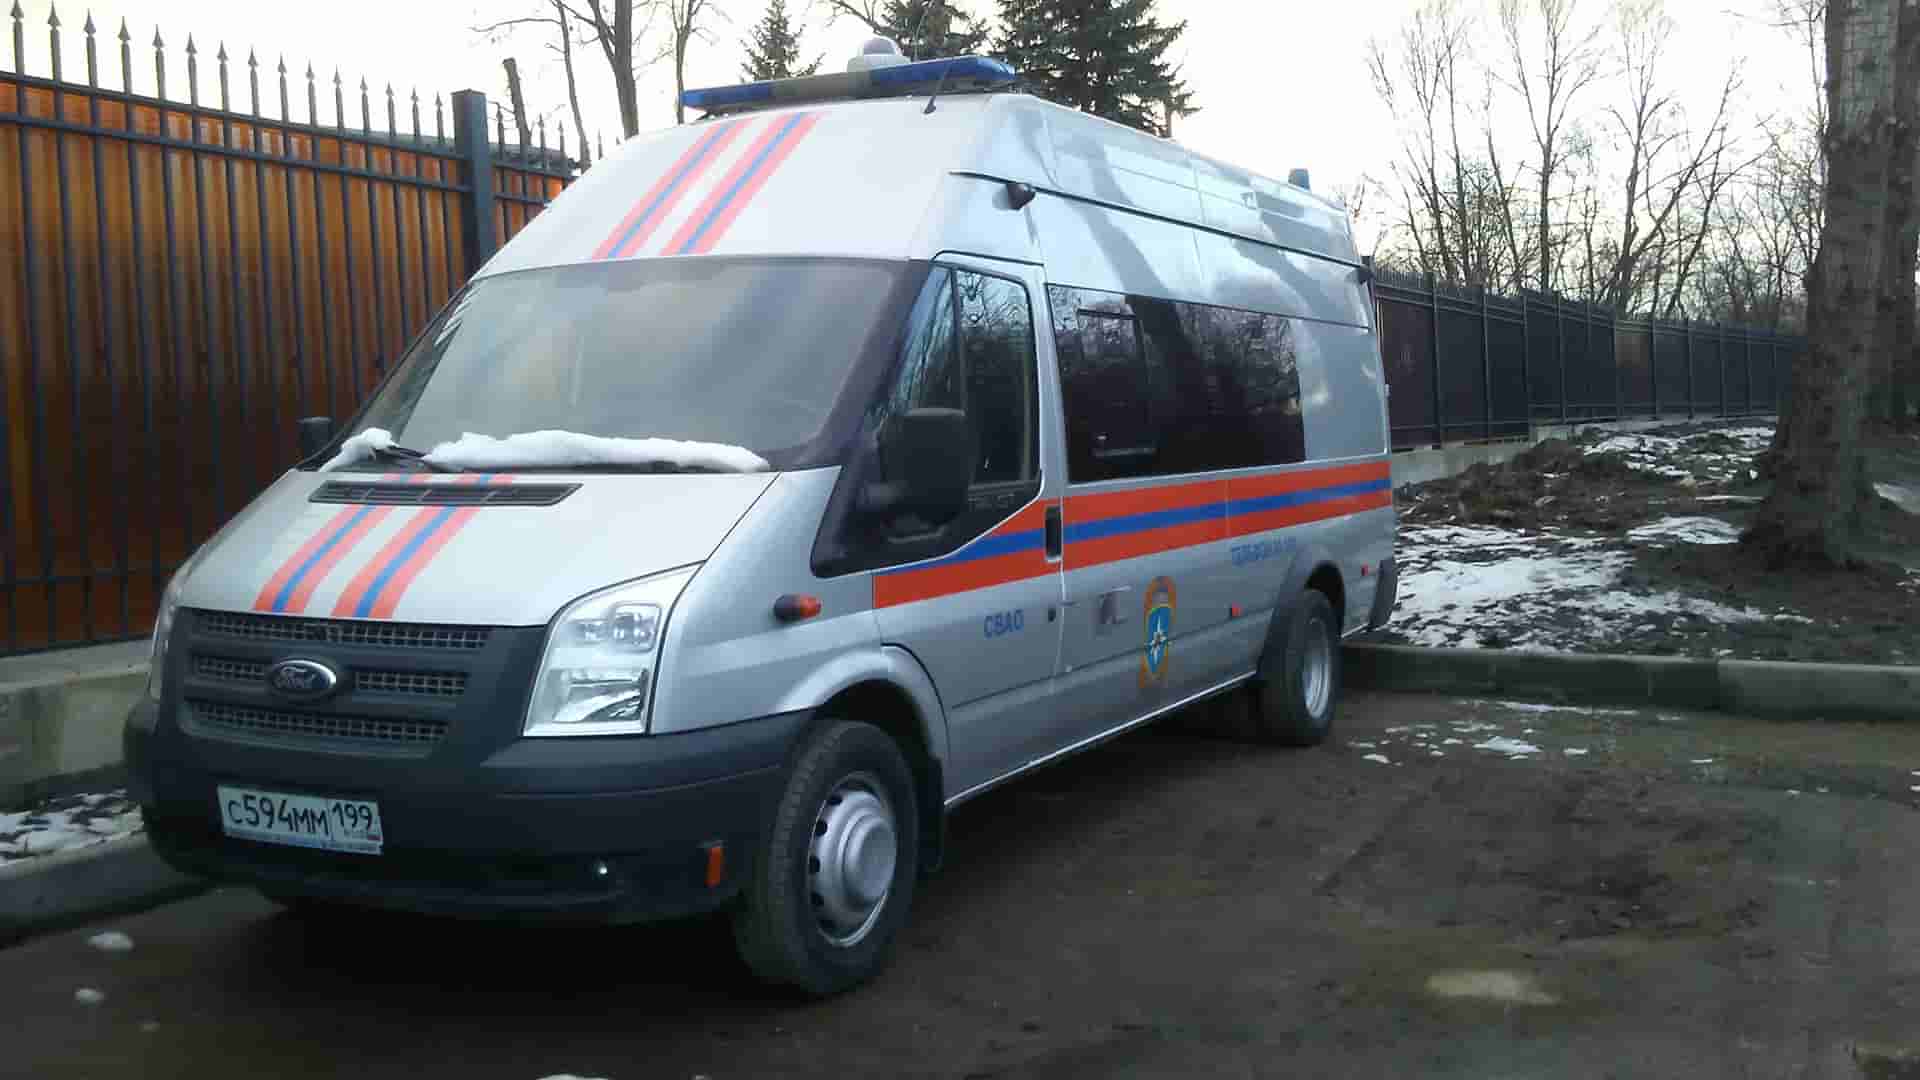
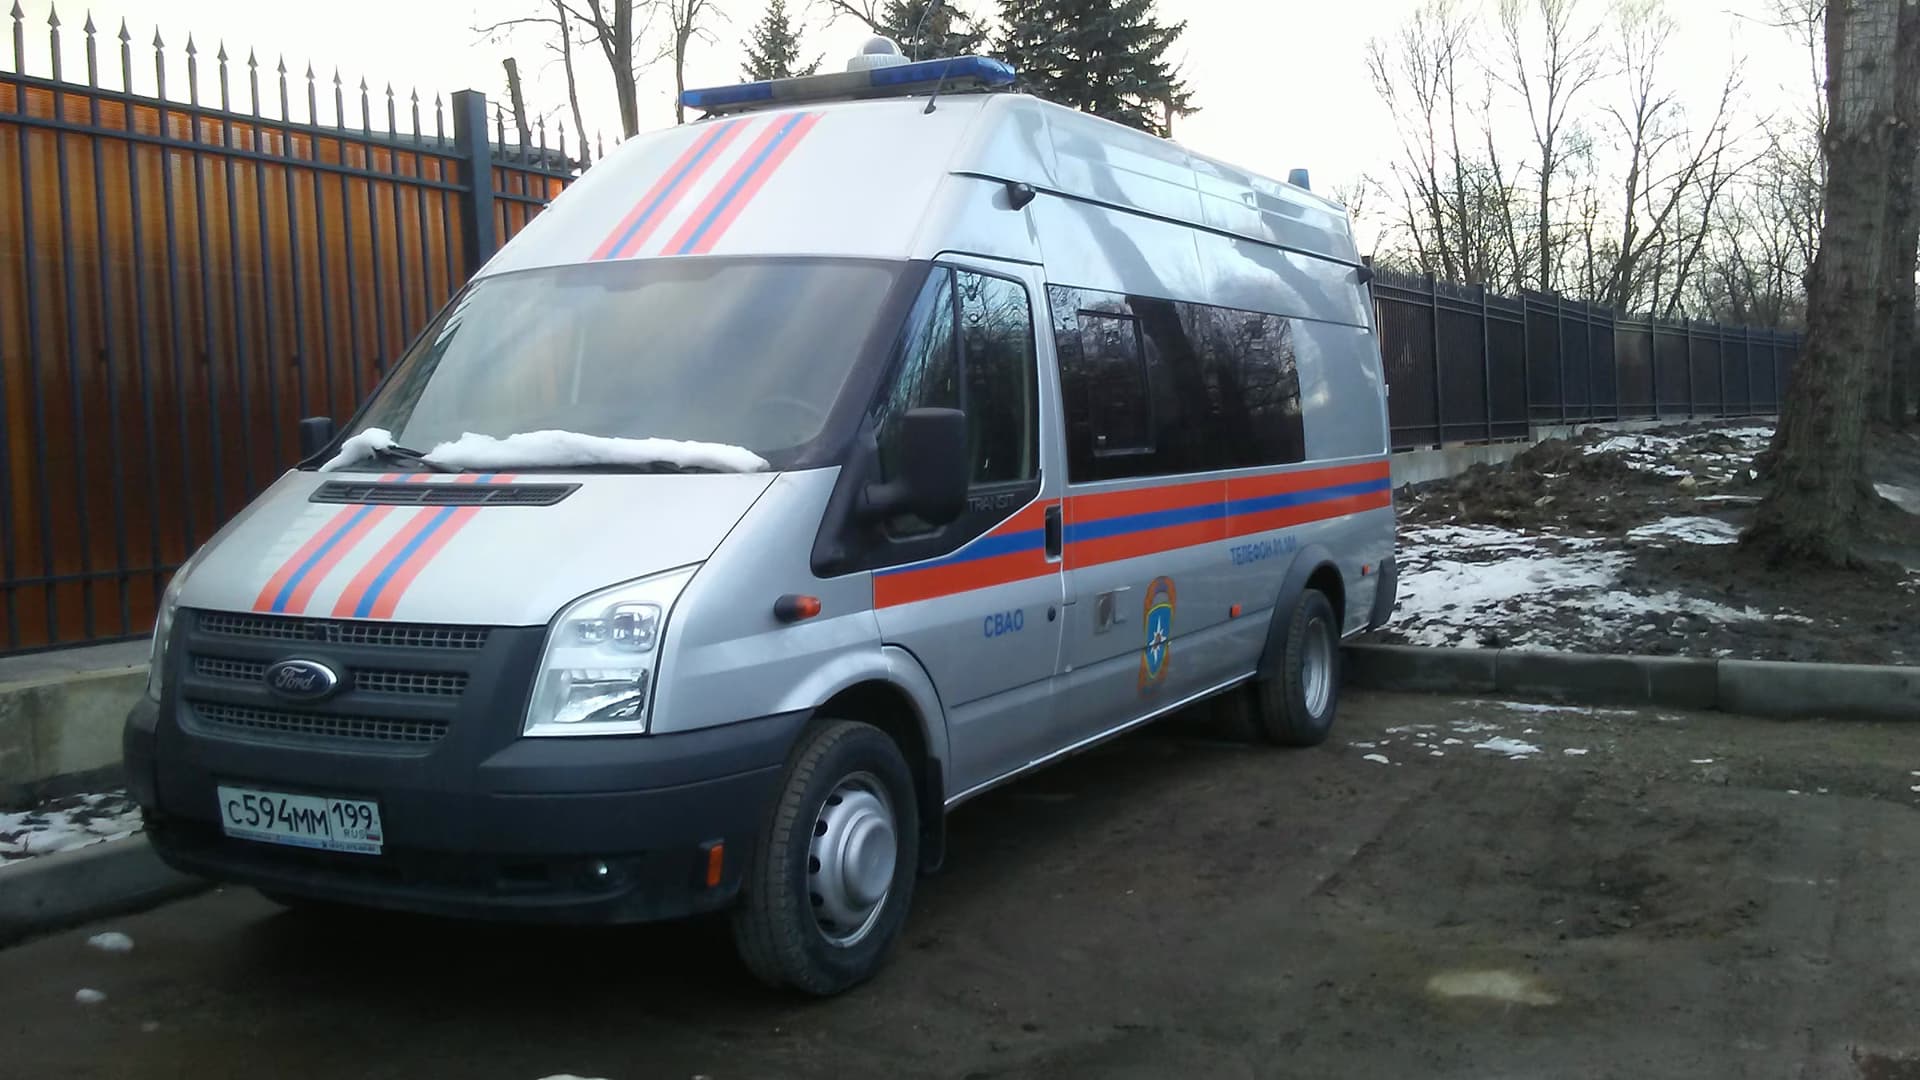
В ночь на 2 ноября неизвестные атаковали мобильные приложения экстренного оповещения в России и Украине. Пользователи получили ложные предупреждения о ядерной, радиационной и химической угрозе.
МЧС России сообщило, что злоумышленники взломали панель администрирования мобильного приложения ведомства и около 02:45 по московскому времени разослали ложное сообщение в 33 субъектах Федерации. В сообщениях говорилось о якобы запущенных по российским регионам ядерных боеголовках, людей призывали укрыться в подвалах и запастись едой и водой. По имеющимся данным, ложные уведомления появились и в телеграм-каналах региональных управлений МЧС как минимум в девяти регионах, включая Москву и Санкт-Петербург.
В МЧС подчеркнули, что атака не затронула основную систему оповещения населения, которая работает через сирены, СМС, телевидение и радио: мобильное приложение служит лишь дополнительным каналом. Ведомство призвало не распространять недостоверную информацию и проверять сообщения об угрозах по официальным каналам.
Почти одновременно было взломано украинское приложение «Воздушная тревога». Пользователи получили ложные предупреждения о радиационной и химической опасности и уличных боях, а также сообщение на русском языке о якобы готовящемся ударе ракетой «Орешник». Воздушные силы Украины заявили, что приложение, вероятно, было взломано, и подчеркнули, что радиационной угрозы нет. Разработчики подтвердили несанкционированное вмешательство, уведомления временно отключили, а затем работу приложения восстановили.
Кто стоит за атаками, официально не установлено. Ряд СМИ упоминает хакерскую группу Hitcore, которая якобы взяла на себя ответственность, однако эту информацию проверить не удалось. Сведений о том, что обе атаки совершили одни и те же люди, нет.
Зарегистрируйтесь в RuskiGazeta
Подпишитесь, чтобы получать информацию о специальных новостях, событиях и объявлениях. Мы будем держать вас в курсе.
Регистрируясь, вы соглашаетесь с нашей Политикой конфиденциальности
 Недвижимость
 Транспорт
 Запасные части, аксессуары, оборудование и тюнинг
 Секонд-хенд и новые покупки
 Строительное оборудование и промышленность
 Поставщики частных уроков
 Объявления о вакансияхИщущие работу
 Царство животных
 Искатели помощников
 Долевое владение
 АвтомобильАвтомобильное оборудование
 Мать и ребенокСтроительная техникаСредняя школа и университет